Proste i praktyczne poradniki cyberbezpieczeństwa dla małych i średnich firm, które chcą zmniejszyć ryzyko cyberataków bez budowania dużego wewnętrznego zespołu security. Omawiamy MFA, backup, phishing, politykę haseł, bezpieczeństwo Microsoft 365, szkolenia pracowników, podstawową ocenę ryzyka i minimalny plan reagowania na incydenty.
Jak chronić małą firmę przed włamaniem? Cztery drogi ataku
Jak ograniczyć ryzyko włamania do małej firmy? Sprawdź cztery drogi dostępu: konta pocztowe, urządzenia pracowników, usługi dostępne z internetu i narzędzia zdalnej pomocy. Wyjaśniamy, jakie zabezpieczenia utrudniają wejście, co ogranicza skutki przejęcia konta i kiedy potrzebna jest reakcja na incydent. Artykuł zawiera pytania do dostawcy IT, przykład sprawdzenia dostępu oraz wskazówki dotyczące bezpłatnych usług CERT Polska. Bez obietnicy pełnej ochrony i bez kupowania narzędzi przed rozpoznaniem problemu.
Opracowanie: Zespół redakcyjny CCyber
Aby ograniczyć ryzyko włamania do małej firmy, sprawdź, którędy osoba nieuprawniona może uzyskać dostęp do pieniędzy, dokumentów i systemów. Zacznij od kont pocztowych, komputerów używanych do pracy, usług dostępnych z internetu oraz zdalnego dostępu dostawców.
Następnie ustal, co zatrzyma próbę wejścia, kto zauważy podejrzaną aktywność i jak ograniczysz skutki, gdy pierwsze zabezpieczenie zawiedzie. Celem nie jest obietnica „nikt nas nie zhakuję”, lecz zmniejszenie prawdopodobieństwa włamania i przygotowanie firmy do szybkiej reakcji.
20 września 2026 r.
Zalecenia oparto na materiałach NCSC, CISA, CERT Polska oraz dokumentacji Microsoft i Google. Cztery drogi ataku są autorskim uporządkowaniem tematu przez CCyber, nie statystycznym rankingiem zagrożeń. Przykład firmy i proponowany zakres przeglądu są materiałami modelowymi.
Dla właścicieli małych firm, kierowników biur i osób nadzorujących zewnętrzną obsługę IT. Szczególnie dla organizacji, które korzystają z poczty, bankowości, aplikacji chmurowych i dostępu zdalnego, ale nie wiedzą, jak wyglądałoby przejęcie jednego z tych elementów.
Mała firma może prowadzić działalność niemal całkowicie w usługach online: poczcie, księgowości, sklepie internetowym, dysku współdzielonym i mediach społecznościowych. Taki model nadal wymaga ochrony kont i danych. Właśnie do niego odnosi się poradnik NCSC dotyczący bezpiecznego używania usług online.
Proponujemy zacząć od trzech pytań: kto może zlecić płatność, kto może pobrać ważne dokumenty i kto może zmienić sposób działania usługi? Odpowiedzi pokażą, które konta oraz uprawnienia mają pierwszeństwo w przeglądzie.
Nie utożsamiaj oszustwa z włamaniem. Fałszywa wiadomość od osoby podszywającej się pod kontrahenta może spowodować stratę bez przejęcia firmowego konta. Dlatego ochrona techniczna powinna współpracować z zasadami zatwierdzania ważnych operacji.
Osoba nieuprawniona uzyskuje dostęp do skrzynki i wykorzystuje korespondencję, aby wiarygodnie podszyć się pod firmę. Może też próbować odzyskać dostęp do innych usług powiązanych z pocztą. Takie konsekwencje opisuje NCSC w poradniku zabezpieczania poczty.
Zacznij od silnego uwierzytelniania. Dla obsługiwanych kont rozważ metody odporne na phishing, takie jak passkeys lub klucze bezpieczeństwa. Gdy usługa korzysta z hasła, powinno być ono unikalne i uzupełnione MFA. Sprawdź również alternatywne metody logowania oraz odzyskiwanie konta po utracie telefonu.
Nie pomijaj konta zarządzającego domeną. NCSC wskazuje, że kontrola nad domeną może posłużyć do przejęcia stron, poczty i powiązanych usług. Dostęp powinien pozostawać pod kontrolą organizacji, także gdy domenę rejestrował wykonawca. Więcej w poradniku ochrony domeny.
„Które konta umożliwiają zmianę ustawień poczty, domeny i odzyskiwanie innych dostępów? Jak chronimy każdą z tych ścieżek?”
Poproś o wskazanie zakresu i wyjątków, nie tylko komunikat „MFA jest włączone”. Szczegółowe zagadnienia rozwijamy w kategorii Tożsamość, dostęp i bezpieczeństwo chmury.
Pracownik poprawnie loguje się do aplikacji, ale na jego komputerze działa złośliwe oprogramowanie. Może ono wykraść dane sesji, czyli informacje pozwalające usłudze rozpoznać już zalogowanego użytkownika. W określonych warunkach napastnik wykorzysta je bez ponownego wpisywania hasła. Mechanizm opisuje Google w materiale o ochronie sesji przeglądarki.
To nie argument przeciw MFA. To powód, aby zabezpieczyć również urządzenie, przeglądarkę i sposób instalowania oprogramowania.
Do pracy używaj urządzeń, których stan firma potrafi ocenić. Utrzymuj wspierane oprogramowanie, aktualizacje i aktywną ochronę przed złośliwym kodem. Nie loguj się do firmowych usług z przypadkowego komputera w hotelu lub urządzenia używanego wspólnie przez wiele osób. Takie zasady przedstawia NCSC w poradniku ochrony kont przed malware.
Proponujemy także uzgodnić sposób zatwierdzania aplikacji i rozszerzeń przeglądarki. Własny komputer pracownika wymaga określonych zasad dostępu, a nie automatycznego uznania, że jest bezpieczny, ponieważ ma hasło.
„Z jakich urządzeń można korzystać z najważniejszych kont i czy wiemy, że ich ochrona działa?”
Sprawdź też, kto otrzymuje ostrzeżenie z narzędzia ochronnego. Zakup licencji bez konfiguracji i ustalonej obsługi nie jest jeszcze gotowym procesem.
Może to być nieaktualny panel strony, stary system testowy, urządzenie obsługujące dostęp zdalny albo niepotrzebnie dostępny pulpit zdalny. W takim scenariuszu kliknięcie pracownika nie musi być warunkiem wejścia. CISA wskazuje podatności i błędne konfiguracje usług internetowych jako jedną z dróg początkowego dostępu w przewodniku #StopRansomware.
Ustal, które firmowe usługi są osiągalne z internetu, do czego służą i kto je utrzymuje. Niepotrzebną ekspozycję usuń. Potrzebne usługi powinny mieć aktualne oprogramowanie oraz ograniczenia dostępu odpowiednie do funkcji.
Nie pozostawiaj zwykłego pulpitu zdalnego jako ogólnodostępnego wejścia do firmy. Samo przeniesienie go na inny port nie zastępuje kontroli dostępu. Również VPN wymaga bezpiecznej konfiguracji i aktualizacji, zamiast być traktowany jako samodzielna gwarancja ochrony.
„Co można zobaczyć i osiągnąć z internetu, kto odpowiada za każdy z tych elementów i kiedy ostatnio sprawdzono jego bezpieczeństwo?”
Uzgodnij zakres przeglądu. Nie zlecaj przypadkowego skanowania infrastruktury kontrahenta ani intensywnych testów systemów produkcyjnych bez odpowiednich ustaleń.
Program pozwalający serwisantowi połączyć się z komputerem może być całkowicie legalny. Problemem staje się sposób jego użycia: przejęte konto wykonawcy albo nieuprawniona osoba nakłaniająca pracownika do udostępnienia dostępu. Nadużywanie takich narzędzi opisuje wspólny materiał NSA, CISA i partnerów.
Przygotuj listę zatwierdzonych narzędzi, osób i celów dostępu. Określ, kiedy wykonawca może połączyć się bez udziału pracownika, jakie ma uprawnienia i jak sprawdzić wykonane czynności.
Przy nieoczekiwanym telefonie z „pomocy technicznej” pracownik powinien potwierdzić sprawę przez znany kontakt do dostawcy. Nie powinien instalować nowego programu ani udostępniać komputera wyłącznie na podstawie przekonującej rozmowy.
Przegląd nie polega na usunięciu wszystkich narzędzi serwisowych. Ma odróżnić uzgodnioną obsługę od niekontrolowanego dostępu i zapewnić sposób jego odebrania.
„Kto może dziś połączyć się z naszymi komputerami i co trzeba zrobić, aby skutecznie odebrać mu tę możliwość?”
Sprawdź odpowiedź na wybranym koncie testowym lub przy uzgodnionym zakończeniu współpracy. Nie wyłączaj przypadkowo dostępu potrzebnego do utrzymania ważnej usługi.
W Polsce można wykorzystać portal moje.cert.pl, który udostępnia bezpłatne skanowanie własnych domen i powiadomienia dotyczące wykrytych zagrożeń. Serwis obejmuje także informacje o wyciekach danych logowania i publicznie widocznej infrastrukturze.
Rekomendujemy powierzenie konfiguracji osobie zarządzającej domeną oraz wskazanie odbiorcy raportów. Przed uruchomieniem ustal zakres i zasady korzystania z usługi, szczególnie gdy infrastrukturę utrzymuje zewnętrzny dostawca.
Brak wykrytego problemu nie oznacza braku możliwości włamania. Taki przegląd nie potwierdza sam w sobie bezpieczeństwa laptopów, poprawności wszystkich uprawnień ani zdolności odtworzenia danych. Wyniki wykorzystaj jako wejście do działań, a nie certyfikat całej firmy.
Używaj osobnych kont do zwykłej pracy i administracji. Uprawnienia dopasuj do zadań. NCSC zaleca takie rozdzielenie, aby ograniczyć konsekwencje przejęcia codziennego konta, w poradniku ochrony ważnych kont.
Proponujemy również sprawdzić, czy urządzenia gości i sprzęt, który nie potrzebuje dostępu do dokumentów firmy, są od nich skutecznie odseparowane. Samo nadanie innej nazwy sieci Wi-Fi nie potwierdza takiej separacji.
Zmianę rachunku kontrahenta i nietypową prośbę o płatność potwierdzaj niezależnym, wcześniej znanym kanałem. Nie używaj wyłącznie numeru z weryfikowanej wiadomości. To praktyka opisana w poradniku NIST o phishingu.
W naszym modelu przeglądu sprawdź nie tylko standardową procedurę, ale również zastępstwa, presję czasu i operacje wykonywane przez właściciela firmy.
Ustal z IT, czy przejęcie zwykłego konta pozwoliłoby usunąć również backup. Sprawdź odtworzenie do bezpiecznego środowiska. NCSC zaleca niezależną kopię ważnych danych i znajomość sposobu ich odzyskania w poradniku dotyczącym danych krytycznych.
Backup pomaga odzyskać dane, ale nie cofa ich wcześniejszej kradzieży ani wykonanego przelewu. Dlatego jest uzupełnieniem ochrony dostępu, nie jej zamiennikiem.
Przykład modelowy CCyber. Firma usługowa zatrudnia 18 osób. Korzysta z poczty, dysku chmurowego i zewnętrznego serwisu IT. Chce sprawdzić, jakie skutki mogłoby mieć przejęcie zwykłego konta pracownika.
Administrator tworzy konto testowe z odpowiadającymi mu uprawnieniami. Przegląd nie wymaga kradzieży hasła ani instalowania złośliwego oprogramowania. Sprawdzane są dostępne foldery, funkcje administracyjne i możliwość przekazania danych poza organizację.
W scenariuszu okazuje się, że konto widzi dokumenty działu, do którego nie należy, a osoba zastępująca księgową nie ma instrukcji potwierdzania zmian rachunku. Firma porządkuje dostęp i ustala procedurę zastępstwa.
Wynikiem nie jest deklaracja, że firma stała się niewrażliwa na atak. Jest nim ograniczenie konkretnych skutków przejęcia konta i lista następnych kwestii do sprawdzenia.
Poniższy tekst można wykorzystać jako punkt wyjścia do uzgodnienia przeglądu. Nie jest zleceniem testów penetracyjnych ani zgodą na ingerencję w systemy osób trzecich.
Proponowana treść: „Proszę o przegląd dróg nieuprawnionego dostępu do naszej poczty, najważniejszych aplikacji i komputerów. Chcemy ustalić zakres ochrony logowania, stan urządzeń, usługi dostępne z internetu oraz zdalne dostępy wykonawców. Proszę oddzielić konfiguracje potwierdzone od obszarów jeszcze niesprawdzonych”.
„Dla znalezionych braków proszę wskazać możliwy skutek, proponowane działanie, wykonawcę i sposób potwierdzenia naprawy. Przed testami proszę uzgodnić zakres, termin i wpływ na pracę. Potrzebujemy też informacji, kto odbiera pilne zgłoszenia i jak działa kontakt poza standardowymi godzinami”.
Zakres oraz koszt powinny wynikać z liczby usług i rodzaju sprawdzeń. Sam automatyczny skan strony nie odpowie na wszystkie te pytania.
Najpierw reaguj na podejrzenie trwającego włamania. Zmiany kont wykonane przez nieznaną osobę, nieautoryzowane wiadomości czy nieoczekiwany dostęp zdalny wymagają sprawdzenia w trybie incydentowym, a nie oczekiwania na planowany przegląd.
Następnie zajmij się znanymi, istotnymi lukami. Priorytet może mieć niezabezpieczony dostęp administracyjny, krytycznie podatna usługa internetowa albo konto byłego wykonawcy. Kolejność ustal z osobą znającą wpływ zmian na działalność.
Potem sprawdź utrzymanie. Kto zauważy nową usługę, odejście pracownika i błąd narzędzia ochronnego? Bez tych ustaleń poprawna konfiguracja może przestać odpowiadać rzeczywistemu środowisku.
To rekomendowany sposób ustalania priorytetów, nie uniwersalny harmonogram. Ma prowadzić do konkretnych decyzji, zamiast tworzyć kolejną listę zakupów.
Skontaktuj się z IT lub osobą odpowiedzialną za incydenty przez znany kanał, najlepiej z urządzenia, którego nie podejrzewasz o przejęcie. Zapisz czas, zaobserwowane objawy i wykonane czynności. Nie kasuj wiadomości ani nie reinstaluj sprzętu przed uzgodnieniem zabezpieczenia potrzebnych informacji.
Sama zmiana hasła może nie zakończyć incydentu. Dokumentacja Microsoft przewiduje także unieważnianie sesji, sprawdzenie metod MFA, aplikacji z dostępem oraz reguł przekazywania poczty. Szczegóły znajdują się w instrukcji reagowania na przejęte konto Microsoft 365.
Jeżeli zagrożone są pieniądze, niezwłocznie skontaktuj się z bankiem przez znany kanał. W Polsce incydent można zgłosić również przez kanały CERT Polska. Taki kontakt nie zastępuje działań wewnętrznych ani osobnej oceny właściwych obowiązków zgłoszeniowych.
Nie wyłączaj samodzielnie systemów przemysłowych, medycznych lub innych urządzeń, których zatrzymanie może zagrozić ludziom albo procesowi. Sposób ograniczenia incydentu wymaga uwzględnienia ich funkcji.
Codzienne zasady pracy i podstawowe zabezpieczenia rozwijamy w kategorii Cyberbezpieczeństwo dla MŚP. Ten artykuł koncentruje się na drogach wejścia i skutkach przejęcia dostępu, zamiast powtarzać pełną checklistę cyberhigieny.
Przygotowanie procedury i ćwiczeń warto oprzeć również na materiałach o reagowaniu na incydenty i ciągłości działania.
W ramach cyberbezpieczeństwa dla MŚP CCyber łączy wsparcie techniczne z uporządkowaniem zasad i odpowiedzialności.
Sprawdź, którędy można uzyskać nieuprawniony dostęp do Twojej firmy. Do ustalenia zakresu przeglądu przygotuj listę ważnych usług, model obsługi IT i znane problemy. Celem powinien być uzgodniony plan poprawek oraz sposób ich sprawdzenia. Nie przekazuj haseł ani danych klientów przed ustaleniem bezpiecznych zasad współpracy.
Nie ma podstaw do takiej gwarancji. Można ograniczać drogi ataku, zmniejszać skutki przejęcia dostępu i przygotować reakcję. Deklarację pełnej ochrony warto zastąpić opisem zakresu zabezpieczeń i sposobu ich weryfikacji.
Nie odpowiadają one na wszystkie opisane scenariusze. Trzeba osobno chronić logowanie, uprawnienia i proces zatwierdzania operacji oraz kontrolować zdalny dostęp. Legalnie działające narzędzie serwisowe może zostać użyte w nieuprawnionym celu.
Nie. VPN zabezpiecza określoną ścieżkę komunikacji lub dostępu. Nie zastępuje ochrony kont w usługach chmurowych, komputera ani samego urządzenia obsługującego VPN.
Najpierw sprawdź istniejące funkcje, konfigurację i rzeczywiste braki. Zakup może być potrzebny, ale powinien rozwiązywać wskazany problem i obejmować obsługę. Porównuj koszt wdrożenia, utrzymania i testów, nie tylko licencji.
Nie. Wynik dotyczy określonych zasobów, testów i momentu sprawdzenia. Nie rozstrzyga automatycznie bezpieczeństwa kont, urządzeń, dostawców ani procesów biznesowych.
Ochrona małej firmy przed włamaniem zaczyna się od zrozumienia, jak można uzyskać dostęp do jej kont, urządzeń i usług. Cztery opisane drogi pomagają uporządkować rozmowę z IT i wybrać działania odpowiadające rzeczywistemu środowisku.
Zamiast pytać wyłącznie „czy mamy zabezpieczenia?”, zapytaj: „co zatrzyma wejście, co ograniczy dostęp i kto zareaguje?”. Odpowiedzi poparte sprawdzeniem dają więcej niż obietnica, że jedno narzędzie ochroni całą firmę.
Cyberhigiena w małej firmie: 5 prostych kroków
Jak poprawić cyberhigienę w małej firmie bez zaczynania od rozbudowanego projektu? Zabezpiecz konta, uporządkuj aktualizacje, sprawdź odtwarzanie danych, wprowadź potwierdzanie nietypowych próśb i ustal sposób zgłaszania problemów. Przy każdym kroku pokazujemy, co powinien zrobić właściciel firmy lub dostawca IT, czego oczekiwać od pracowników i jak sprawdzić rezultat. Mini-przewodnik zawiera również przykład fałszywej faktury oraz prosty rytm utrzymywania zabezpieczeń.
Opracowanie: Zespół redakcyjny CCyber
Poprawę cyberhigieny w małej firmie zacznij od pięciu działań: ochrony kont, aktualizacji urządzeń, sprawdzenia backupu, potwierdzania nietypowych próśb i szybkiego zgłaszania problemów. Przy każdym ustal, kto odpowiada za konfigurację, jakie zachowanie obowiązuje pracowników i jak sprawdzić wykonanie.
Nie wszystko musi robić właściciel firmy. Część zadań wykonuje IT lub zewnętrzny dostawca. Pracownik powinien natomiast wiedzieć, z jakich narzędzi korzystać, kiedy zatrzymać podejrzaną operację i do kogo zgłosić wątpliwość. Pięć kroków to punkt wyjścia do poprawy bezpieczeństwa, nie gwarancja ochrony przed każdym atakiem.
19 września 2026 r.
Zalecenia oparto na materiałach NCSC, NIST i CERT Polska. Dobór pięciu kroków, przykłady oraz proponowany rytm przeglądów są opracowaniem CCyber. Nie stanowią pełnego audytu ani listy wszystkich obowiązków organizacji.
Dla właścicieli małych firm, kierowników biur i osób współpracujących z zewnętrznym dostawcą IT. Szczególnie dla zespołów korzystających z poczty, aplikacji chmurowych, bankowości i danych klientów, które potrzebują jasnych zasad codziennej pracy.
Poczta zasługuje na pierwszeństwo, ponieważ może służyć do odzyskiwania dostępu do innych usług. Przejęta skrzynka umożliwia także wysyłanie wiadomości w imieniu firmy. Na te zależności zwraca uwagę NCSC w poradniku ochrony poczty.
Co zrobić: poproś IT o włączenie i sprawdzenie uwierzytelniania wieloskładnikowego, czyli MFA, dla poczty, administratorów i pozostałych ważnych usług. Tam, gdzie jest to obsługiwane, rozważ metody odporne na phishing, takie jak passkeys lub klucze bezpieczeństwa. Zabezpiecz również odzyskiwanie konta po utracie telefonu.
Dla kont korzystających z haseł używaj długich, unikalnych haseł przechowywanych w zatwierdzonym menedżerze. Nie kopiuj tego samego hasła między pracą a prywatnymi usługami. Wspieranie menedżerów haseł opisują również wytyczne NIST dotyczące uwierzytelniania.
Zasada dla zespołu: nie zatwierdzaj logowania, którego nie rozpocząłeś, i nie przekazuj kodów osobie kontaktującej się z Tobą. Zgłoś nieoczekiwaną prośbę o potwierdzenie dostępu.
Jak sprawdzić: poproś administratora o wskazanie kont objętych ochroną, wyjątków i sposobu odzyskania dostępu. Przy odejściu pracownika dopilnuj odebrania zbędnych uprawnień, także w usługach zamawianych poza IT. Taki przegląd zaleca NCSC w materiale o kontach firmowych.
Poprawki bezpieczeństwa usuwają błędy, które mogą zostać wykorzystane do ataku. Aktualizacji wymagają nie tylko systemy operacyjne, ale także przeglądarki i aplikacje. Korzystanie z oprogramowania nadal wspieranego przez producenta oraz automatyczne aktualizacje opisuje NCSC w poradniku ochrony urządzeń.
Co zrobić: przygotuj z IT prostą listę firmowych komputerów i telefonów oraz osób odpowiedzialnych za ich utrzymanie. Uzgodnij automatyczne aktualizacje tam, gdzie są odpowiednie. Dla serwerów i aplikacji ważnych dla działalności zaplanuj kontrolowane wdrożenie zmian, zamiast aktualizować je przypadkowo podczas pracy.
Oddziel konto do codziennych zadań od uprawnień administracyjnych. Usuwaj niepotrzebne aplikacje i włącz blokowanie urządzenia. Zasada ograniczania codziennej pracy na koncie administratora znajduje się w zaleceniach NCSC dotyczących dostępu.
Zasada dla zespołu: nie odkładaj uzgodnionego restartu bez końca i nie instaluj programu tylko dlatego, że ktoś przesłał link. Problem z aktualizacją zgłoś do IT.
Jak sprawdzić: wybierz z administratorem kilka urządzeń i potwierdź, czy poprawki faktycznie się zainstalowały. Sama informacja „aktualizacje są włączone” nie wyjaśnia, czy nie ma błędów lub oczekującego restartu.
Przechowywanie danych w chmurze nie zwalnia ze sprawdzenia ich odzyskiwania. Historia wersji i kosz mogą pomagać, ale mają określony zakres. NCSC zaleca zabezpieczenie niezależnej kopii ważnych danych i ustalenie sposobu przywrócenia, zamiast polegania wyłącznie na podstawowych funkcjach usługi.
Co zrobić: wybierz dane potrzebne do wznowienia pracy, na przykład dokumenty zamówień, korespondencję lub dane systemu księgowego. Ustal, co obejmuje kopia, jak często powstaje, kto ma do niej dostęp i jak jest chroniona przed usunięciem. Pomocny punkt odniesienia to poradnik NCSC o ochronie danych krytycznych.
W przypadku kopii na zewnętrznym dysku nie pozostawiaj go stale podłączonego do zwykłego komputera. Bezpieczeństwo nośnika oraz sprawdzanie odtwarzania opisuje NCSC w podstawowym poradniku backupu.
Zasada dla zespołu: zapisuj materiały firmowe w zatwierdzonych miejscach, a nie wyłącznie na pulpicie lub prywatnym dysku. IT musi wiedzieć, gdzie znajdują się dane wymagające ochrony.
Jak sprawdzić: uzgodnij odtworzenie wybranego zestawu do bezpiecznej lokalizacji testowej. Otwórz dokumenty i potwierdź ich przydatność do pracy. Zapisz wynik i czas. Nie nadpisuj danych produkcyjnych. Ten test potwierdza tylko sprawdzony zakres, nie odzyskanie całej firmy.
Wiadomość może wyglądać wiarygodnie i nadal być próbą oszustwa. NIST zwraca uwagę, że AI pomaga tworzyć przekonujące treści. Dlatego poprawna polszczyzna, logo i znajome imię nie wystarczają do potwierdzenia żądania. Więcej wyjaśnia poradnik NIST o phishingu dla małych firm.
Co zrobić: ustal zasadę niezależnego potwierdzania zmiany rachunku kontrahenta, nietypowego przelewu i prośby o przekazanie poufnych danych. Weryfikuj je przez wcześniej znany kanał. Nie korzystaj wyłącznie z numeru telefonu lub linku podanego w sprawdzanej wiadomości, zgodnie z zaleceniami NCSC dotyczącymi podejrzanych próśb.
Zasada dla zespołu: pilność nie wyłącza weryfikacji. Do banku lub ważnej aplikacji wchodź przez znany adres, zakładkę albo oficjalną aplikację, zamiast przez nieoczekiwany link.
Jak sprawdzić: omów z księgowością modelową prośbę o zmianę numeru konta. Zapytaj, do kogo pracownik zadzwoni, skąd weźmie numer i co zrobi podczas nieobecności osoby zatwierdzającej. To ćwiczenie procesu, bez prawdziwego przelewu i bez zbierania haseł.
Pracownik nie musi samodzielnie udowodnić ataku, zanim poprosi o pomoc. NIST zaleca przygotowanie ludzi do zgłaszania także podejrzenia, że padli ofiarą phishingu. Plan reakcji powinien określać role i kontakty, co rozwija NCSC w poradach dla mniejszych organizacji.
Co zrobić: przygotuj krótką instrukcję z kontaktem do IT, zastępstwem, godzinami obsługi i sposobem kontaktu przy awarii poczty. Uzgodnij, kto może podjąć pilną decyzję. Zapewnij pracowników, że szybkie zgłoszenie pomyłki jest oczekiwanym zachowaniem.
Zasada dla zespołu: po wpisaniu hasła na podejrzanej stronie, nieoczekiwanym zatwierdzeniu logowania lub wysłaniu dokumentu niewłaściwej osobie zgłoś problem od razu. Podaj czas, aplikację i wykonane czynności. Nie przesyłaj w zgłoszeniu hasła ani kodów.
Gdy podejrzewasz oszustwo finansowe, skontaktuj się niezwłocznie z bankiem przez znany kanał. W Polsce podejrzane wiadomości i incydenty można również zgłaszać przez kanały CERT Polska, a SMS ze złośliwym linkiem przekazać na 8080. Nie zastępuje to reakcji wewnątrz firmy.
Jak sprawdzić: przeprowadź zapowiedziany test kontaktu. Potwierdź, że zgłoszenie dotarło do osoby mogącej działać, także gdy główny administrator jest nieobecny.
Przykład modelowy CCyber. Pracownik małej firmy otrzymuje wiadomość z informacją, że kontrahent zmienił rachunek. Treść zawiera poprawne dane zamówienia i prośbę o pilne opłacenie faktury.
Zamiast oceniać wyłącznie wygląd wiadomości, pracownik stosuje przyjętą zasadę. Dzwoni do kontaktu zapisanego wcześniej w dokumentacji współpracy. Dowiaduje się, że zmiany nie zlecano, wstrzymuje operację i przekazuje wiadomość do sprawdzenia.
W tym scenariuszu znaczenie mają jasna procedura, dostępny kontakt i możliwość zatrzymania płatności. Nie oczekujemy, że pracownik sam ustali techniczny sposób podszycia się pod nadawcę.
Na początek: dla każdego z pięciu kroków zapisz właściciela, najbliższe działanie i termin sprawdzenia. Oddziel „nie sprawdzono” od „nie działa”. Nie wymagaj od pracowników zgadywania konfiguracji, którą może potwierdzić administrator.
W codziennej pracy: stosuj zasady logowania, zapisywania danych, weryfikacji próśb i zgłaszania problemów. Przy odejściu osoby albo zmianie aplikacji sprawdź związane z tym dostępy i ochronę danych.
Na krótki przegląd cykliczny: proponujemy comiesięczne omówienie otwartych błędów, nowych kont, zmian usług i wyników zaplanowanych testów. To propozycja organizacyjna CCyber, nie uniwersalna częstotliwość wszystkich czynności. Nie czekaj do przeglądu, aby zareagować na incydent.
Wystarczy prosty rejestr: zadanie, odpowiedzialna osoba, termin i wynik. Nie zapisuj w nim haseł, kodów odzyskiwania ani niepotrzebnych danych klientów.
Rozwinięcie zasad kont i uprawnień znajdziesz w kategorii Tożsamość, dostęp i bezpieczeństwo chmury. Przy planowaniu testów przydadzą się materiały o reagowaniu na incydenty i ciągłości działania.
W kategorii Cyberbezpieczeństwo dla MŚP dostępne są szersze poradniki dotyczące bezpieczeństwa małych firm. Ten mini-przewodnik skupia się na codziennych zasadach i pierwszym sprawdzeniu ich działania.
W ramach cyberbezpieczeństwa dla MŚP CCyber wspiera analizę ryzyka, wdrożenie zabezpieczeń, przygotowanie zasad i szkolenia pracowników.
Zacznij od sprawdzenia pięciu podstaw w swojej firmie. Do rozmowy przygotuj listę ważnych aplikacji, dane o obecnej obsłudze IT i pytania, na które nie masz potwierdzonej odpowiedzi. Pozwoli to ustalić zakres potrzebnych prac bez kupowania narzędzi na zapas.
Część zasad ustala właściciel firmy, ale konfigurację i testy powinien wykonać kompetentny administrator lub dostawca. Uzgodnij zakres usługi i sposób potwierdzenia wykonania, zamiast zakładać, że wszystko obejmuje obecny abonament.
Nie. Ochrona urządzenia nie zastępuje zabezpieczenia kont, odzyskiwania danych ani potwierdzania przelewów. NIST zaleca łączenie ochrony technicznej, uwierzytelniania i przygotowania pracowników.
Nie. Nie wymagaj od ludzi rozpoznawania każdej fałszywej wiadomości. Szkolenie powinno uczyć bezpiecznej weryfikacji i zgłaszania, a konfiguracja ograniczać możliwość nadużycia i jego skutki.
Nie. To zakres startowy. Potrzebne działania zależą również od usług, danych, dostawców i wymagań organizacji. Pierwszy przegląd powinien pokazać, co działa, czego nie sprawdzono i co wymaga dalszej pracy.
Cyberhigiena nie polega na jednorazowym szkoleniu ani na oczekiwaniu, że wszyscy będą zawsze czujni. Połącz ochronę kont, aktualizacje, odtwarzanie danych, potwierdzanie próśb i zgłaszanie problemów z konkretną odpowiedzialnością.
Wybierz dziś jeden punkt, którego działania nie potrafisz potwierdzić. Ustal, kto i kiedy go sprawdzi. Od takiej decyzji zaczyna się praktyczna poprawa bezpieczeństwa.
WEF Global Cybersecurity Outlook 2026: wnioski dla zarządu
Co raport WEF Global Cybersecurity Outlook 2026 oznacza dla decyzji zarządu? Omawiamy siedem obszarów: AI, geopolitykę, oszustwa, cyberodporność, dostawców, luki kompetencyjne i przyszłe zagrożenia. Rozdzielamy wyniki badania od rekomendacji CCyber i pokazujemy, jak przełożyć je na wybór działań, odpowiedzialności i mierników. Artykuł zawiera również kartę decyzji zarządczej oraz przykład ryzyka wspólnego dostawcy. Globalnych statystyk nie traktujemy jako oceny bezpieczeństwa konkretnej polskiej firmy.
Opracowanie: Zespół redakcyjny CCyber
Raport WEF Global Cybersecurity Outlook 2026 wskazuje, że odporność organizacji zależy nie tylko od własnych zabezpieczeń, ale również od decyzji dotyczących AI, dostawców, kompetencji i współpracy. Publikacja łączy perspektywę technologiczną z gospodarczą i geopolityczną. Nie sprowadza cyberbezpieczeństwa do zakupu kolejnego narzędzia.
Dla zarządu proponujemy praktyczne zastosowanie: wybrać scenariusze istotne dla własnej działalności, sprawdzić zdolność reakcji i zdecydować, co trzeba poprawić. Wyniki ankiety mają pomagać zadawać trafniejsze pytania. Nie zastępują analizy ryzyka firmy ani dowodów działania jej zabezpieczeń.
19 września 2026 r.
Podstawą jest Global Cybersecurity Outlook 2026, opublikowany 12 stycznia 2026 r. przez World Economic Forum we współpracy z Accenture. Omówienie zachowuje siedem obszarów głównej części raportu. Propozycje działań, karta decyzji i przykład firmy są opracowaniem CCyber, nie wynikami badania WEF.
Dla zarządów, właścicieli firm, CISO, kierowników IT oraz osób odpowiedzialnych za ryzyko, operacje i zakupy. Szczególnie dla organizacji, które chcą wykorzystać raport branżowy do ustalenia priorytetów, zamiast jedynie dodać kilka procentów do prezentacji.
Badanie przeprowadzono od 25 sierpnia do 1 października 2025 r. Po kwalifikacji uwzględniono 804 uczestników z 92 krajów. Wśród nich było 105 CEO i 316 CISO. Ankietę uzupełniały rozmowy eksperckie oraz warsztaty. Szczegóły opisuje metodologia WEF.
Rok 2026 w tytule nie oznacza, że wszystkie odpowiedzi zebrano w 2026 r. Część pytań dotyczyła minionych 12 miesięcy, a część oczekiwań. Przy porównaniach między edycjami nie zakładaj, że mierzono zmianę w identycznej grupie firm. Globalnych wyników nie traktuj jako reprezentatywnej diagnozy polskiego rynku.
W raporcie oszustwa wykorzystujące technologie cyfrowe i phishing zajmują pierwsze miejsce wśród obaw CEO. U CISO na pierwszym miejscu pozostaje ransomware, a na drugim ryzyko łańcucha dostaw. To ranking obaw, nie ranking liczby incydentów. Porównanie przedstawia rozdział poświęcony perspektywie CEO.
Propozycja CCyber: podczas ustalania budżetu poproś finanse, operacje i bezpieczeństwo o opisanie skutków tych samych scenariuszy. Dla fałszywej płatności oceń stratę i sposób zatwierdzania. Dla ransomware sprawdź możliwość realizowania zamówień. Nie rozstrzygaj, kto ma rację, wyłącznie przez porównanie pozycji w rankingu.
Wynik WEF: 94% respondentów wskazało AI jako najważniejszy czynnik zmian w cyberbezpieczeństwie w nadchodzącym roku. Proces oceny bezpieczeństwa narzędzi AI deklarowało 64%, wobec 37% w poprzedniej edycji. Dane przedstawia podsumowanie wyników WEF.
Propozycja CCyber: rozdziel trzy pytania: jak chronimy własne zastosowania AI, jak wykorzystujemy AI w bezpieczeństwie i jak przygotowujemy się na jej użycie przez napastników. Wybierz jeden działający przypadek użycia i sprawdź dane wejściowe, uprawnienia, odpowiedzialność za wynik oraz możliwość zatrzymania automatyzacji.
Przy narzędziu analizującym alerty nie oceniaj wyłącznie szybkości. Zaplanuj test błędnej rekomendacji i ustal, kto może ją zakwestionować. Przy agencie wykonującym działania sprawdź, jakie operacje wymagają akceptacji i kto może odebrać mu dostęp.
Dowód postępu: udokumentowana ocena konkretnego zastosowania i wynik testu jego ograniczeń. Sam wpis „AI zatwierdzone” nie opisuje zakresu decyzji. Dalsze przykłady znajdziesz w kategorii Bezpieczeństwo AI i nowe zagrożenia.
Wynik WEF: 64% badanych organizacji uwzględnia ataki motywowane geopolitycznie w swoich strategiach ograniczania ryzyka. Raport omawia też zależności technologiczne i suwerenność cyfrową. Kontekst rozwija omówienie WEF dotyczące ryzyk 2026 r.
Propozycja CCyber: nie zaczynaj od ogólnej deklaracji, że „ryzyko geopolityczne jest wysokie”. Wskaż usługę, której utrata rzeczywiście zatrzyma pracę. Sprawdź zależność od lokalizacji infrastruktury, wsparcia dostawcy, łączności i możliwości przeniesienia danych.
Przy wyborze rozwiązania lokalnego lub określanego jako suwerenne wymagaj wyjaśnienia, który problem ma rozwiązać. Zmiana dostawcy bez testu migracji i oceny nowych zależności nie powinna być uznawana za zakończone działanie.
Dowód postępu: opisany scenariusz utraty usługi, uzgodniona reakcja i sprawdzone ograniczenia wariantu zastępczego.
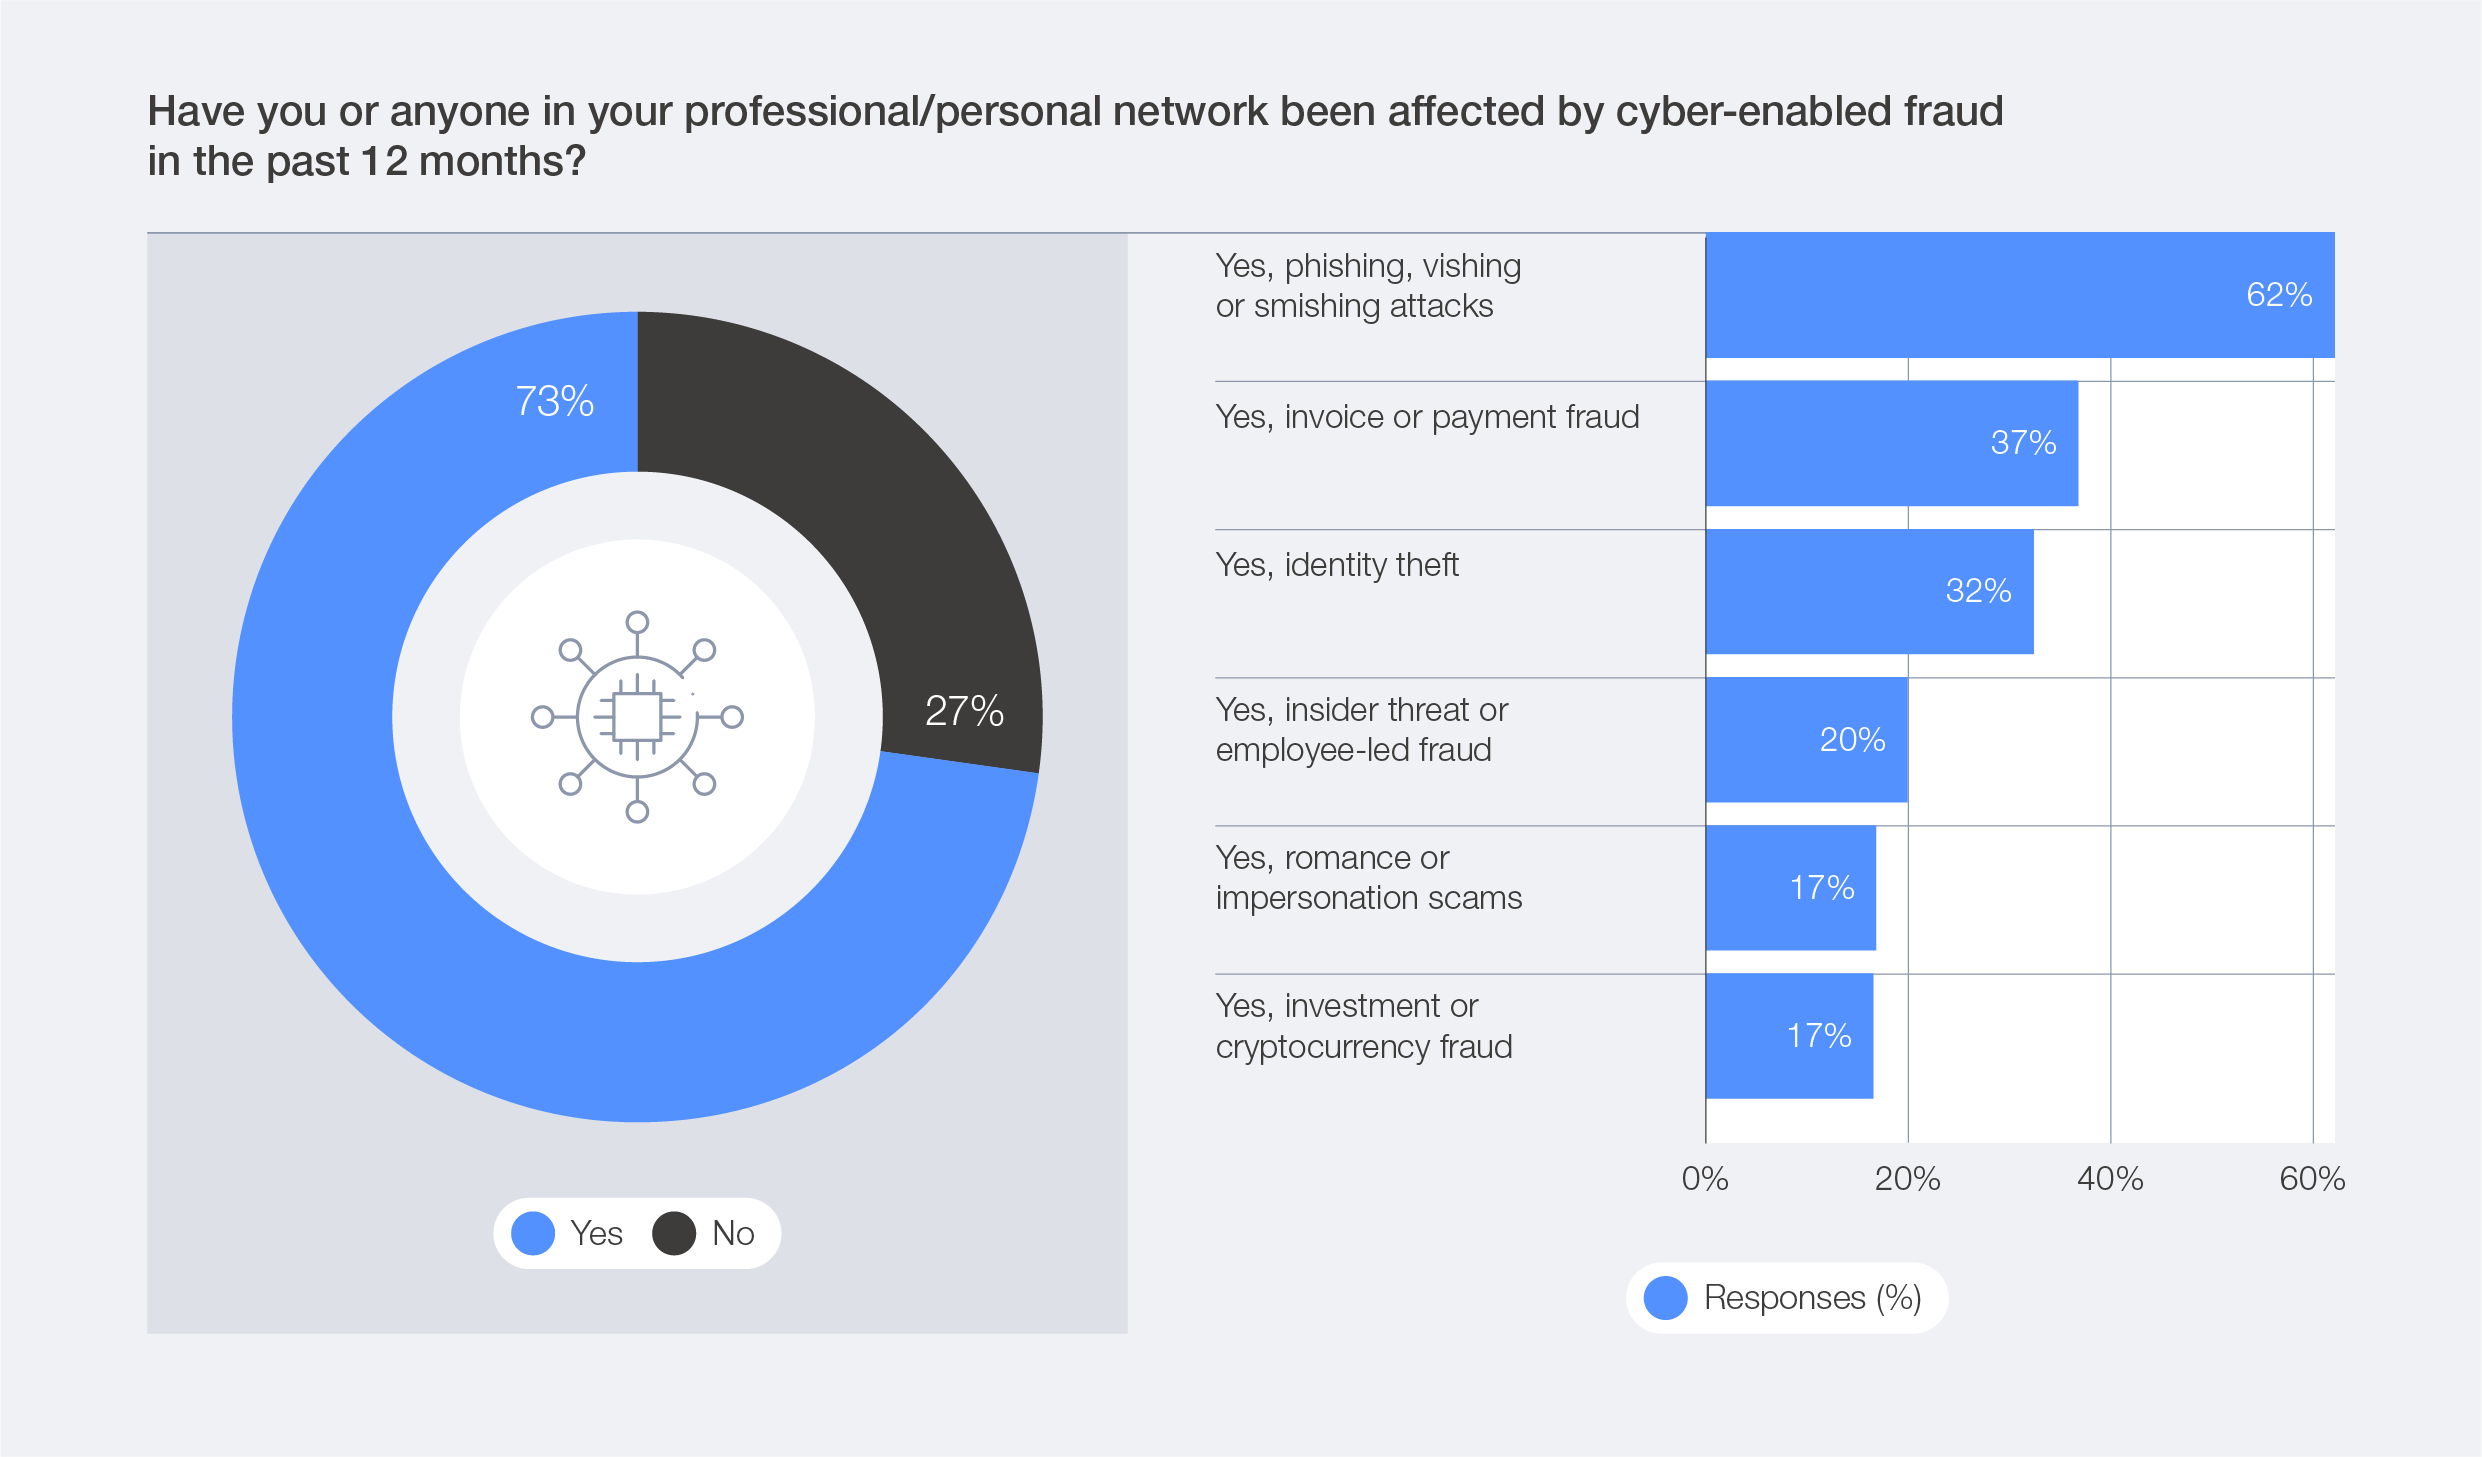
Wynik WEF: 73% respondentów wskazało, że w minionych 12 miesiącach oszustwo dotknęło ich osobiście lub kogoś z ich sieci zawodowej bądź prywatnej. Tak sformułowano pytanie w wykresie 21 raportu. Nie oznacza to włamania do 73% badanych przedsiębiorstw.
Propozycja CCyber: wspólnie z finansami sprawdź zmianę numeru rachunku kontrahenta, pilny przelew i odzyskiwanie dostępu do konta. Zaprojektuj potwierdzenie przez wcześniej uzgodniony kanał, a nie numer lub odnośnik przekazany w podejrzanej wiadomości.
Przeprowadź uzgodnione ćwiczenie na danych testowych. Sprawdź również presję czasu i zastępstwa. Nie opieraj akceptacji ważnej operacji wyłącznie na rozpoznaniu głosu, obrazu albo stylu wiadomości.
Dowód postępu: wynik testu zatwierdzania płatności oraz lista wyjątków, które nadal umożliwiają obejście procedury. Materiały do przygotowania pracowników znajdziesz w kategorii Szkolenia i cyberświadomość.
Wniosek WEF: rozdział o odporności łączy bezpieczeństwo z ochroną wartości gospodarczej. Wśród organizacji ze środowiskami przemysłowymi tylko 16% deklarowało raportowanie kwestii bezpieczeństwa OT zarządowi. Dane i kontekst zawiera część 3.4 raportu.
Propozycja CCyber: wybierz jedną usługę ważną dla przychodów, zobowiązań wobec klientów lub bezpieczeństwa procesu. Ustal, jak długo może być niedostępna, czego potrzebuje do wznowienia oraz kto podejmuje decyzję o pracy awaryjnej.
Test odtwarzania połącz z potwierdzeniem wyniku przez właściciela procesu. W środowisku przemysłowym uzgodnij zakres z operacjami i osobami odpowiedzialnymi za bezpieczeństwo ludzi. Nie wykonuj destrukcyjnego testu na czynnej instalacji.
Dowód postępu: protokół potwierdzający uzgodniony poziom działania usługi, nie tylko odtworzenie serwera. Temat rozwijamy w materiałach o reagowaniu na incydenty i ciągłości działania.
Wynik WEF: 65% dużych firm według kryterium przychodów wskazywało podatności dostawców i łańcucha dostaw jako największe wyzwanie dla odporności, wobec 54% w poprzedniej edycji. WEF zwraca też uwagę na koncentrację zależności. Podsumowuje to komunikat towarzyszący raportowi.
Propozycja CCyber: poza oceną każdego dostawcy osobno sprawdź, czy kilka ważnych usług korzysta z tego samego podwykonawcy, środowiska chmurowego lub mechanizmu logowania. Dwie osobne umowy nie powinny być jedynym uzasadnieniem niezależności.
Zapytaj partnera o praktyczną współpracę podczas incydentu: kontakt, zakres przekazywanych informacji, możliwość odzyskania danych i udział w ćwiczeniu. Do ankiety dodaj sprawdzenie wybranego scenariusza.
Dowód postępu: mapa wspólnych zależności dla krytycznej usługi i wynik uzgodnionego ćwiczenia z dostawcą. Braki dostępu do informacji zapisz jawnie, zamiast zastępować je domniemaniem bezpieczeństwa.
Wynik WEF: w porównaniu mniejszych i większych organizacji niedobór kompetencji wskazywało odpowiednio 46% i 29%. Autorzy opisują szerszy problem nierównego dostępu do zasobów jako cyber inequity. Wyniki omawia analiza WEF. Nie jest to podział według polskiej definicji MŚP.
Propozycja CCyber: przygotuj listę zadań, których firma nie potrafi dziś wykonać, zamiast ograniczać analizę do liczby wakatów. Sprawdź na przykład zdolność oceny incydentu, przeprowadzenia odtworzenia i weryfikacji uprawnień.
Dla każdej luki wybierz sposób uzupełnienia: rozwój własnego zespołu, wsparcie eksperckie albo usługę zarządzaną. Uzgodnij dostępność i rezultat. W relacji z mniejszym partnerem zaproponuj wspólne ćwiczenie lub wymagania etapowe, zamiast wysyłać wyłącznie rozbudowaną ankietę.
Dowód postępu: konkretne zadanie ma wykonawcę, zastępstwo i sprawdzony sposób realizacji. Samo zatrudnienie osoby albo podpisanie abonamentu nie zamyka tej oceny.
Perspektywa WEF: część 3.7 obejmuje scenariusze do 2030 r. dotyczące autonomicznych systemów i robotyki, walut cyfrowych, infrastruktury kosmicznej i podmorskiej, klimatu oraz technologii kwantowych. Są to przewidywania, nie potwierdzenie, że wszystkie opisane skutki już wystąpiły. Szczegóły zawiera końcowa część rozdziału o trendach.
Propozycja CCyber: wybierz obszary rzeczywiście związane z działalnością. Producent długo używanych urządzeń może zacząć od możliwości aktualizacji i zależności kryptograficznych. Firma logistyczna może sprawdzić zależność od pozycjonowania, łączności i automatycznych decyzji.
Nie uzasadniaj kosztownego zakupu samą obecnością technologii w raporcie. Najpierw określ zasób, czas jego używania, możliwy skutek i warunek, który powinien uruchomić dalsze działania.
Dowód postępu: rejestr obserwowanych zmian z właścicielem i terminem ponownej oceny, zamiast ogólnego slajdu o „zagrożeniach przyszłości”.
Rekomendujemy omówienie kilku scenariuszy związanych z konkretnymi usługami, nie prezentowanie wszystkich statystyk po kolei. Dla każdego przygotuj krótką kartę.
Usługa i skutek: co przestanie działać lub co można utracić?
Zależność: który system, dostawca, dostęp lub brak kompetencji jest istotny?
Stan wiedzy: co sprawdzono, na jaką datę i czego nadal nie wiadomo?
Decyzja: jakie działanie proponujemy i jakie warianty odrzucamy?
Odpowiedzialność i zasoby: kto dostarcza rezultat, kto go zatwierdza i jakie wsparcie jest potrzebne?
Kryterium odbioru: po czym poznamy, że zadanie przyniosło oczekiwany efekt?
Nie wyznaczamy w tym wzorze uniwersalnego procentu budżetu IT na cyberbezpieczeństwo. Najpierw opisz potrzebę i warianty działania. Następnie oszacuj wdrożenie, utrzymanie, czas własnych pracowników i testy.
Przykład modelowy CCyber, nie opis rzeczywistego klienta. Firma kupuje system obsługi klientów i narzędzie do realizacji zamówień od dwóch różnych dostawców. W dokumentacji uznano je za niezależne.
Podczas przeglądu okazuje się, że obie usługi korzystają z tego samego podwykonawcy infrastruktury. Ćwiczenie utraty dostępu pokazuje, że awaria może zatrzymać zarówno przyjmowanie, jak i wykonanie zamówień. Zespół ma kontakty do obu dostawców, lecz nie ma uzgodnionej kolejności przywracania pracy.
Firma nie podejmuje automatycznie decyzji o zmianie technologii. Najpierw ustala możliwość eksportu danych, dopuszczalny tryb ręczny i zasady komunikacji. Dopiero wyniki ćwiczenia służą do oceny, czy potrzebny jest dodatkowy wariant techniczny.
Wartością przeglądu jest wykrycie wspólnej zależności i sprawdzenie reakcji, a nie samo powiększenie rejestru dostawców.
Wybierz ważną usługę oraz związane z nią zastosowanie AI, proces płatności lub dostawcę. Zbierz istniejące oceny i dowody. Zapisz luki, ale nie zakładaj, że brak dokumentu zawsze oznacza brak zabezpieczenia.
Przeprowadź uzgodnione ćwiczenie reakcji, test odtworzenia albo weryfikację zatwierdzania operacji. Włącz właściciela procesu i potrzebnego dostawcę. Dostosuj test do środowiska, aby nie zagrozić bieżącej działalności.
Zweryfikuj naprawy, przedstaw pozostałe ograniczenia i zatwierdź kolejne priorytety. Rozszerz przegląd na następne usługi na podstawie ryzyka. Ten plan jest propozycją organizacji pracy, nie powodem do odkładania reakcji na aktywny incydent.
Proponujemy sprawdzać odsetek ważnych usług z pozytywnym testem odtworzenia, zastosowań AI z aktualną oceną, krytycznych dostawców ze sprawdzoną eskalacją oraz istotnych zadań posiadających wykonawcę i zastępstwo.
Każdy wskaźnik powinien mieć zakres, mianownik i datę. Wyniku jednej aplikacji nie rozciągaj na całe środowisko. Czas odtwarzania mierz zgodnie z uzgodnionym początkiem i końcem, nie tylko przez czas działania narzędzia.
Oddziel deklarację, wdrożenie i sprawdzenie. To praktyczna zasada naszego modelu raportowania, a nie nowy wskaźnik WEF.
Tematy strategii, odpowiedzialności i pracy z dostawcami rozwijamy w kategorii Ryzyko cyber, governance i vCISO. Wcześniejsze poradniki o AI i incydentach pomagają przejść od wyboru priorytetu do szczegółowej realizacji.
Ten artykuł jest omówieniem raportu i propozycją jego wykorzystania w planowaniu. Nie zastępuje analizy właściwych dla firmy obowiązków regulacyjnych.
W ramach usługi vCISO CCyber wspiera strategię, zarządzanie ryzykiem i dostawcami, definiowanie mierników oraz raportowanie do zarządu.
Przełóż wyniki raportu na priorytety własnej organizacji. Punktem wyjścia do ustalenia zakresu współpracy mogą być lista ważnych usług, obecny plan bezpieczeństwa i pytania, na które zespół nie ma potwierdzonej odpowiedzi. Celem powinny być decyzje oraz sprawdzalne działania, nie kolejna prezentacja trendów.
Nie należy tak go interpretować. Obejmuje globalną grupę respondentów, a nie reprezentatywną próbę polskich przedsiębiorstw. Może pomóc zaplanować pytania do własnego przeglądu.
WEF pokazuje różnicę między priorytetami CEO i CISO. Nie rozstrzyga, które zagrożenie musi być najważniejsze dla konkretnej organizacji. Do tego potrzebna jest analiza jej procesów i skutków zdarzenia.
Sam trend nie wystarcza. Najpierw określ zadanie, oczekiwany efekt i ryzyko błędnego działania. Następnie sprawdź rozwiązanie w kontrolowanym zakresie i zaplanuj jego obsługę.
Nie rekomendujemy takiego podejścia. Wybierz powiązane scenariusze dotyczące ważnych usług. Jedno ćwiczenie może ujawnić braki w odpowiedzialności, dostępie i współpracy z dostawcą, bez tworzenia trzech osobnych inicjatyw.
Nie. Są perspektywą przyszłościową. W planowaniu warto odróżniać dane z ankiety od opinii i scenariuszy oraz aktualizować decyzje wraz z nowymi informacjami.
Wnioski końcowe WEF podkreślają znaczenie przywództwa, kompetencji i współpracy dla wspólnej odporności. To szersza perspektywa niż ochrona pojedynczej organizacji w oderwaniu od jej partnerów.
Nasza rekomendacja: zakończ lekturę raportu decyzją o sprawdzeniu konkretnego scenariusza. Wybierz usługę, wskaż zależności, ustal odpowiedzialność i zweryfikuj wynik. Wtedy globalne opracowanie staje się użyteczne dla firmy, zamiast pozostawać zbiorem statystyk.
Cyberbezpieczeństwo małej firmy: checklista i polityka haseł [PDF]
Pobierz pakiet Cybersecurity Toolkit dla małej firmy: checklistę 12 pytań, kartę ryzyka, wzór polityki haseł i dostępu oraz formularze dotyczące backupu, incydentów i dostawców IT. Pokazujemy, jak uzupełnić materiały, wybrać pierwsze działania i sprawdzić ich wykonanie. Pakiet pomaga rozpocząć porządkowanie bezpieczeństwa bez rozbudowanej dokumentacji. Nie zastępuje audytu ani pełnego SZBI, ale daje właścicielowi firmy i osobie obsługującej IT wspólny punkt wyjścia do pracy.
Opracowanie: Zespół redakcyjny CCyber
Cybersecurity Toolkit dla małej firmy to pakiet arkuszy, które pomagają przejść od pytania „czy jesteśmy zabezpieczeni?” do konkretnych działań. Zawiera checklistę ryzyk, wzór polityki haseł i dostępu, kartę ryzyka, ewidencję ważnych usług oraz formularze dotyczące odtwarzania danych, incydentów i współpracy z dostawcą IT.
Materiał służy do pierwszego przeglądu i uporządkowania pracy. Nie ocenia automatycznie bezpieczeństwa firmy i nie potwierdza zgodności z przepisami. Najważniejszy rezultat to nie wypełniony PDF, lecz ustalenie, co trzeba poprawić, kto za to odpowiada i jak sprawdzimy wykonanie.
19 września 2026 r.
Pakiet jest autorskim materiałem roboczym CCyber. Zalecenia techniczne oparto na publicznych wytycznych NIST, CERT Polska, NCSC i CISA. Dobór pytań, formularze i plan pracy są propozycją CCyber, a nie urzędowym formularzem ani certyfikatem.
Dla właścicieli małych firm, osób zarządzających biurem, kierowników IT i organizacji korzystających z zewnętrznej obsługi informatycznej. Szczególnie dla zespołów, które mają już pocztę firmową, aplikacje chmurowe, dane klientów i kopie zapasowe, ale nie mają wspólnego obrazu bezpieczeństwa.
Arkusze można wykorzystać podczas rozmowy z dostawcą IT, przeglądu wewnętrznego albo przygotowania pierwszego planu działań. W większej lub silnie regulowanej organizacji będą materiałem pomocniczym, nie kompletnym systemem zarządzania.
Pobierz pakiet PDF po polsku: checklista, polityka haseł i arkusze robocze
Pobierz angielską wersję pakietu: Small Business Cybersecurity Toolkit
Każda wersja ma 12 stron. Arkusze można wydrukować albo uzupełnić funkcją dodawania tekstu i oznaczeń w czytniku PDF. Nie zawierają interaktywnych pól formularza. Puste strony robocze można kopiować na potrzeby wewnętrznej pracy organizacji.
Wzór polityki pozostaje projektem do czasu dopasowania go do firmy i zatwierdzenia przez właściwą osobę.
Na stronach 2-3 sprawdzisz między innymi dostęp do kont, MFA, aktualizacje, kopie zapasowe, reagowanie na phishing i zasady pracy z dostawcami. Przy każdym pytaniu znajduje się miejsce na status oraz dowód lub opis braku.
Strona 4 pomaga rozwinąć wybraną lukę w scenariusz ryzyka: co może się wydarzyć, jaki będzie skutek dla firmy, jakie zabezpieczenia już działają i co należy zrobić dalej.
Strona 5 służy do wskazania usług, bez których firma nie może normalnie pracować. Łączy proces biznesowy z systemem, dostawcą, właścicielem, ochroną dostępu i backupem. To ewidencja startowa, nie pełna inwentaryzacja całego środowiska.
Strona 6 zawiera zasady dla użytkowników oraz miejsca na zatwierdzenie, właściciela i termin przeglądu. Strona 7 pomaga sprawdzić, czy zasady są rzeczywiście wymuszane w aplikacjach i gdzie występują ograniczenia techniczne.
Na stronie 8 zapiszesz, co odtwarzano, jaki wynik był oczekiwany, ile trwał test i czy właściciel procesu potwierdził przydatność odzyskanych danych.
Strona 9 zawiera miejsca na kontakty oraz podstawowe zasady postępowania po zauważeniu podejrzanej sytuacji. Jest przeznaczona do uzupełnienia przed incydentem, gdy można spokojnie uzgodnić role i sposób kontaktu.
Strona 10 pomaga ustalić, kto aktualizuje systemy, obsługuje backup i odbiera alerty. Zawiera również krótką listę czynności przy zakończeniu współpracy.
Strona 11 pozwala zapisać trzy priorytetowe działania wraz z wykonawcą, terminem i kryterium sprawdzenia. Strona 12 wyjaśnia podstawowe pojęcia i prowadzi do źródeł.
Zacznij od określenia zakresu. Zapisz, jaką firmę, lokalizację, usługę lub grupę systemów sprawdzasz. Inaczej odpowiedź „mamy MFA” może dotyczyć poczty, ale nie obejmować dostępu administratora do backupu.
Do rozmowy zaproś osobę znającą proces biznesowy oraz osobę obsługującą IT. Właściciel firmy może ocenić skutki przestoju, a administrator potwierdzić konfigurację. Żadna z tych perspektyw nie zastępuje drugiej.
Takie łączenie potrzeb biznesowych z zarządzaniem bezpieczeństwem jest zgodne z kierunkiem przewodnika NIST CSF 2.0 dla małych firm. Nasza checklista jest uproszczonym narzędziem startowym, a nie odwzorowaniem wszystkich elementów tego frameworku.
Przy odpowiedzi pozytywnej zapisz, co sprawdzono, kiedy i gdzie znajduje się potwierdzenie. Może to być raport konfiguracji, zapis przeglądu dostępu albo protokół testu.
Gdy zabezpieczenie obejmuje tylko część systemów, wybierz „częściowo”. Gdy nie masz informacji, wybierz „nie wiem”. Jeżeli pytanie nie dotyczy danego zakresu, zapisz uzasadnienie zamiast automatycznie zaznaczać „tak”.
Jedna poważna luka może mieć większe znaczenie niż kilka poprawnie działających mechanizmów. Dlatego pakiet nie generuje oceny w rodzaju „firma jest bezpieczna w 83%”.
Po przeglądzie wybierz działania na podstawie możliwych skutków, ekspozycji i pilności. Podejrzenie trwającego incydentu wymaga uruchomienia reakcji, a nie oczekiwania na zakończenie checklisty.
Zapis „brak MFA” opisuje lukę. Zapis „przejęcie poczty osoby zatwierdzającej płatności może pozwolić na wysłanie fałszywej instrukcji przelewu” opisuje scenariusz i możliwy skutek.
Przykład modelowy: firma korzysta z poczty przy ustalaniu płatności z kontrahentami. Nie ma potwierdzenia, czy MFA jest wymuszane. Dodatkowo zmiana numeru rachunku może zostać zaakceptowana na podstawie samej wiadomości.
W karcie ryzyka warto zapisać dwa działania: sprawdzenie i wdrożenie właściwego uwierzytelniania oraz niezależne potwierdzanie zmian rachunku. Każde powinno mieć wykonawcę i sposób weryfikacji. To bardziej użyteczne niż ogólne zadanie „poprawić cyberbezpieczeństwo”.
Przy ocenie prawdopodobieństwa podaj uzasadnienie. Brak danych oznacz jako nieznany obszar. Nie przypisuj niskiego ryzyka wyłącznie dlatego, że firma nie pamięta wcześniejszego incydentu.
W pakiecie rozdzieliliśmy zasady użytkownika od czynności administratora. Dzięki temu pracownik otrzymuje instrukcję zachowania, a IT listę rzeczy do sprawdzenia w systemach.
Wzór przyjmuje minimum 15 znaków dla haseł kont użytkowników. To propozycja wspólnej zasady firmowej, także przy MFA. NIST SP 800-63B-4 odróżnia hasła używane samodzielnie, dla których wymaga minimum 15 znaków, od haseł będących częścią MFA, dla których dopuszcza minimum 8 znaków.
Polityka przewiduje unikalność haseł, zatwierdzony menedżer i brak narzuconej mieszanki typów znaków jako podstawy ochrony. Szczegóły podejścia opisuje NIST SP 800-63B-4. Są to wytyczne techniczne, nie uniwersalny przepis dla każdej polskiej firmy.
Wzór nie wprowadza obowiązkowej zmiany hasła co 30, 60 lub 90 dni, chyba że organizację wiąże odrębny wymóg. Podejrzenie ujawnienia poświadczeń wymaga natomiast niezwłocznego zgłoszenia i działania zgodnie z procedurą.
Przegląd polityki i wymuszona zmiana wszystkich haseł to różne czynności. Dokument może wymagać aktualizacji, nawet gdy nie ma powodu, aby resetować hasła użytkowników.
Pakiet uwzględnia MFA dla poczty, dostępu zdalnego i kont krytycznych. Rozróżnia też metody odporne na phishing, takie jak FIDO2, od kodów jednorazowych czy zatwierdzania powiadomień. Różnice wyjaśnia CERT Polska w materiale o bezpiecznym dostępie.
Polityka obejmuje również odzyskiwanie konta i koniec współpracy. Jej reguł długości nie należy automatycznie przenosić na PIN urządzenia, klucze API czy sekrety kont technicznych. Te obszary wymagają osobnych zasad.
NCSC zaleca, aby organizacja wiedziała, jak odzyskać dane krytyczne, i nie opierała się wyłącznie na podstawowych mechanizmach usługi online. Kopia powinna wspierać konkretną potrzebę odtwarzania. Więcej w poradniku NCSC o zabezpieczaniu danych krytycznych.
Dlatego formularz CCyber pyta nie tylko o datę kopii, lecz także o docelowy i rzeczywisty czas odzyskania, zakres danych i wynik sprawdzenia biznesowego.
Przykład: plik został odtworzony, ale nie otwiera się w używanej aplikacji albo brakuje powiązanych danych. Test nie powinien być oznaczony jako zakończony sukcesem tylko dlatego, że plik pojawił się w folderze.
Test uzgodnij z IT i właścicielem procesu. Nie nadpisuj danych produkcyjnych w ramach samodzielnego sprawdzania formularza.
Uzupełnij kontakty, zastępstwa i godziny obsługi przed incydentem. Zapewnij uprawnionym osobom dostęp do karty także podczas awarii firmowej poczty.
Karta przypomina o szybkim zgłoszeniu, przerwaniu ryzykownego działania i zachowaniu dowodów. Nie zastępuje technicznej procedury reagowania. Zalecenia dotyczące ograniczania skutków ransomware i ochrony materiału dowodowego opisuje CISA w przewodniku #StopRansomware.
Nie wyłączaj samodzielnie systemów produkcyjnych, OT ani urządzeń medycznych. W takich środowiskach decyzja o odłączeniu musi uwzględniać bezpieczeństwo ludzi i procesów.
Pakiet wskazuje ogólny kanał CERT Polska, ale nie rozstrzyga, jakie obowiązki zgłoszeniowe dotyczą konkretnej organizacji. Właściwy tryb, odbiorców i terminy trzeba ustalić osobno.
Zamiast pytać „czy wszystko jest bezpieczne?”, przejdź przez konkretne zadania. Kto aktualizuje systemy? Kto testuje backup? Kto odbiera ostrzeżenia po godzinach? Jak odbierany jest dostęp po zakończeniu współpracy?
Ustal także wyłączenia z usługi. Brak zadania w abonamencie nie musi oznaczać błędu dostawcy, ale pozostawienie go bez właściciela jest problemem organizacji.
W arkuszu zapisz odpowiedzialność, dowód wykonania i otwarte kwestie. Takie podejście do wymagań wobec dostawców wspiera NIST SP 1305 dotyczący ryzyka w łańcuchu dostaw.
Wybierz koordynatora, wskaż ważne usługi i uzupełnij checklistę. Zapisz nieznane obszary oraz sytuacje wymagające pilnej reakcji.
Zatwierdź właściwy zakres polityki, sprawdź dostęp i uzgodnienia z dostawcą. Zapisz trzy zadania w planie, zamiast tworzyć kilkadziesiąt nieprzypisanych rekomendacji. Liczba trzech zadań służy rozpoczęciu pracy, nie ograniczeniu docelowego zakresu bezpieczeństwa.
Wykonaj uzgodnione testy, oceń wyniki i potwierdź zamknięcie działań. Rozróżniaj statusy „wdrożone” oraz „wdrożone i sprawdzone”. Ustal następny przegląd i dalsze prace.
Ten harmonogram jest propozycją organizacyjną. Nie przesuwa terminów prawnych ani nie uzasadnia zwlekania z reakcją na aktywne zagrożenie.
Nie jest audytem, certyfikatem ani kompletnym SZBI. Nie zawiera pełnej analizy podlegania NIS2, KSC, RODO lub wymaganiom sektorowym. Nie przeprowadza testów technicznych i nie potwierdza skuteczności zabezpieczeń bez ich sprawdzenia.
Może natomiast porządkować informacje potrzebne do dalszego przeglądu, oceny ryzyka i planowania wdrożeń. Gdy pojawiają się systemy produkcyjne, dane szczególnie chronione, złożone integracje lub istotne wymagania klientów, zakres trzeba rozszerzyć.
Pusty pakiet jest materiałem do udostępnienia. Wypełniony może pokazywać słabości firmy, listę dostawców, kontakty i zależności systemów. Przechowuj go w zatwierdzonym miejscu z ograniczonym dostępem.
W polu „dowód” podawaj lokalizację raportu lub numer zgłoszenia, nie pełne dane klientów, hasła, kody MFA ani klucze. Materiały przekazywane doradcy ogranicz do potrzebnego zakresu i uzgodnij bezpieczny kanał.
Szersze poradniki znajdują się w kategorii Cyberbezpieczeństwo dla MŚP. Tematy kont, uprawnień i odzyskiwania danych rozwijamy w obszarze tożsamości, dostępu i bezpieczeństwa chmury.
Ten artykuł koncentruje się na wykorzystaniu gotowych arkuszy. Nie trzeba ponownie przepisywać całej wiedzy do dokumentacji, lecz powiązać wybrane zasady z rzeczywistym środowiskiem firmy.
W ramach wsparcia cyberbezpieczeństwa dla MŚP CCyber pomaga w analizie ryzyka, wdrażaniu zabezpieczeń, przygotowaniu polityk i szkoleniach.
Przejdź od zaznaczonych braków do planu wdrożenia. Punktem wyjścia do rozmowy może być zakres przeglądu i lista pytań, na które firma nie potrafiła odpowiedzieć. Nie wysyłaj pełnego pakietu ani informacji poufnych przed uzgodnieniem sposobu ich przekazania.
Tak. Część biznesową może uzupełnić właściciel lub koordynator. Potwierdzenie konfiguracji i testów wymaga jednak udziału osoby obsługującej IT. Nie warto zgadywać odpowiedzi technicznych.
Nie. Trzeba ją dopasować, zatwierdzić, przekazać użytkownikom i wdrożyć w systemach. Karta dla IT pomaga wskazać różnice między zasadą a rzeczywistą konfiguracją.
Nie. Pakiet nie obejmuje wszystkich obowiązków i nie jest narzędziem certyfikacji. Służy do rozpoznania wybranych luk i przygotowania działań.
Ustal, kto może dostarczyć informacje i dowody. Zacznij od usług ważnych dla działalności, dostępu i odtwarzania danych. Brak odpowiedzi jest punktem startowym do weryfikacji, a nie powodem do wpisania „tak”.
Tak, na potrzeby wewnętrznej pracy organizacji. Zapisz jednak zakres przeglądu, aby później nie pomylić częściowego sprawdzenia z oceną całej firmy.
Praktyczny toolkit nie zastępuje bezpieczeństwa dokumentacją. Pomaga ustalić, czego firma nie wie, co wymaga poprawy i kto ma wykonać następny krok.
Najlepszym rezultatem pracy z pakietem będzie sprawdzone działanie: poprawiona kontrola dostępu, użyteczne odtworzenie danych, uzgodniona odpowiedzialność dostawcy lub przetestowany kontakt podczas incydentu. Wypełniony formularz powinien opisywać ten wynik, nie go zastępować.
NIS2 dla MŚP: 5 pomijanych ryzyk i plan działania na 30 dni
MFA, backup i umowa z dostawcą IT nie wystarczają do oceny gotowości na NIS2. Dostęp może pozostać aktywny po odejściu pracownika, narzędzia chmurowe mogą wypaść z ewidencji, a alert bezpieczeństwa trafić do skrzynki, której nikt nie sprawdza. Pokazujemy pięć pomijanych ryzyk, sposób ich weryfikacji oraz plan pierwszych 30 dni. Przy każdym obszarze wskazujemy działanie, odpowiedzialność i dowód wykonania. To sposób na przyspieszenie wdrożenia wymagań KSC, a nie obietnica pełnej zgodności po odhaczeniu pięciu punktów.
Opracowanie: Zespół redakcyjny CCyber
MŚP może przyspieszyć przygotowanie do NIS2, sprawdzając nie tylko obecność zabezpieczeń, ale również ich zakres i działanie. Najpierw trzeba potwierdzić, czy firma podlega polskiej ustawie o krajowym systemie cyberbezpieczeństwa. Następnie warto zweryfikować pięć obszarów: dostęp pozostający po zakończeniu współpracy, niejasne obowiązki dostawcy IT, niezinwentaryzowane systemy, niepełne odtwarzanie danych oraz alerty bez uzgodnionej reakcji.
W pierwszych 30 dniach celem powinno być rozpoznanie tych luk, usunięcie najpilniejszych, przypisanie odpowiedzialności i potwierdzenie wykonanych działań. To etap wdrożenia, nie uniwersalna recepta na pełną zgodność. Pozostałe obowiązki, wymagania sektorowe i terminy nadal muszą zostać uwzględnione w programie bezpieczeństwa.
19 września 2026 r.
Pięć ryzyk opisanych poniżej to autorska lista kontrolna, a nie statystyczny ranking incydentów w polskich MŚP. Scenariusze i harmonogram są propozycją praktycznego działania. Podstawy regulacyjne oraz zalecenia techniczne wskazujemy w źródłach.
Dla właścicieli i zarządów MŚP, kierowników IT oraz osób koordynujących przygotowanie do NIS2 i KSC. Szczególnie dla firm, które korzystają z zewnętrznej obsługi IT, mają już podstawowe zabezpieczenia, ale nie wiedzą, czy obejmują one wszystkie ważne systemy i scenariusze.
Artykuł przyda się również dostawcom większych organizacji, którzy otrzymują ankiety bezpieczeństwa i potrzebują odpowiedzi popartych dowodami, a nie samymi deklaracjami.
NIS2 jest dyrektywą unijną. Dla polskiej firmy praktyczne obowiązki wynikają przede wszystkim z ustawy o krajowym systemie cyberbezpieczeństwa i przepisów właściwych dla jej działalności.
Nie wystarczy odpowiedzieć: „jesteśmy MŚP” albo „mamy mniej niż 50 pracowników”. Trzeba sprawdzić rodzaj świadczonych usług, sektor, kryteria wielkościowe i wyjątki. W przypadku przedsiębiorstw powiązanych lub partnerskich należy uwzględnić właściwe zasady oceny oraz ustawowe wyłączenia. Punktem odniesienia są art. 5 i załączniki do KSC.
Wymaganie klienta nie jest tym samym co ustawowe podleganie. Duży kontrahent może wymagać określonych zabezpieczeń w umowie, ale samo dostarczanie mu usług nie nadaje automatycznie statusu podmiotu kluczowego lub ważnego.
Dla organizacji objętych właściwym okresem przejściowym termin złożenia wniosku o wpis do Wykazu KSC przez podmioty zobowiązane do samorejestracji upływa 3 października 2026 r. Nie dotyczy to w ten sam sposób podmiotów wpisywanych z urzędu. Szczegóły wyjaśnia komunikat Ministerstwa Cyfryzacji o samorejestracji.
Podmioty spełniające kryteria w dniu wejścia w życie nowelizacji mają zgodnie z właściwym harmonogramem wdrożyć obowiązki do 3 kwietnia 2027 r. Przepisy dla organizacji spełniających kryteria później wymagają osobnego sprawdzenia. Korzystaj z oficjalnego harmonogramu KSC, zamiast ustalać termin wyłącznie na podstawie daty rozpoczęcia projektu.
Pracownik oddał laptop, a jego poczta została zablokowana. W firmie uznano zakończenie współpracy za zamknięte. Tymczasem pozostało lokalne konto w aplikacji, aktywna sesja albo poświadczenie używane przez integrację.
Zablokowanie jednego konta nie zawsze kończy wszystkie możliwości dostępu. Dokumentacja Microsoft Entra wskazuje, że aplikacje mogą zarządzać własnymi sesjami, a skuteczność odebrania dostępu zależy także od sposobu obsługi tokenów i kont w aplikacjach. Nie należy zakładać natychmiastowego odcięcia każdej usługi po jednej zmianie w katalogu użytkowników.
Porównaj listę obecnych pracowników i wykonawców z kontami w najważniejszych aplikacjach. Zacznij od poczty, finansów, systemu obsługi klientów, dostępu zdalnego i administracji. Osobno sprawdź konta techniczne, klucze API i uprawnienia aplikacji działających bez udziału człowieka.
Nie wyłączaj kont technicznych przypadkowo. Najpierw ustal ich właściciela i zależności. Niepotrzebny dostęp odbierz zgodnie z możliwościami danej usługi, uwzględniając sesje, tokeny i integracje. Pomocnym źródłem jest dokumentacja odbierania dostępu w Microsoft Entra.
Przy logowaniu użytkowników sprawdź również, czy MFA jest faktycznie wymuszane, a nie tylko zarejestrowane. Dla dostępu o wysokim znaczeniu rozważ metody odporne na phishing, takie jak odpowiednio wdrożone klucze FIDO2 lub passkeys. Zwykły kod jednorazowy nie daje takiej samej ochrony, co wyjaśnia dokumentacja metod uwierzytelniania Microsoft.
Odpowiedzialność: właściciel aplikacji i IT, z informacją o zmianach przekazywaną przez HR lub osobę zarządzającą współpracą z kontraktorem.
Dowód wykonania: uzgodniony przegląd kont, zapis usuniętych uprawnień i wynik kontrolowanego sprawdzenia, że wskazana ścieżka dostępu została zamknięta. Nie wpisuj do rejestru samych haseł ani wartości tokenów.
Firma ma miesięczny abonament na obsługę IT. Zarząd zakłada, że obejmuje on aktualizacje wszystkich systemów, monitoring, kopie zapasowe i reakcję po godzinach. Dostawca realizuje jednak wyłącznie zadania wyraźnie wymienione w umowie.
Problemem nie musi być nierzetelność dostawcy. Może nim być rozbieżność między zakupioną usługą a oczekiwaniem klienta. Podobnie dostęp administratora dla serwisanta nie oznacza, że firma kontroluje zakres i czas jego używania.
Przejdź z dostawcą przez konkretny scenariusz: wykrycie przejętego konta w sobotę. Ustal, kto widzi alert, kto kontaktuje się z firmą, kto może zablokować dostęp i kto zabezpiecza informacje potrzebne do analizy.
Następnie sprawdź zakres aktualizacji, backupu i dostępu zdalnego. Ustal, które systemy nie są objęte usługą, jakie zadania należą do klienta oraz co dzieje się przy zakończeniu współpracy. Zapisz potrzebne zmiany w uzgodnionym zakresie usługi i odpowiednich postanowieniach umownych.
Takie podejście odpowiada zasadzie określania wymagań i odpowiedzialności dostawców opisanej w NIST SP 1305 dotyczącym ryzyka w łańcuchu dostaw. Dokument NIST jest wskazówką organizacyjną, nie polskim przepisem.
Odpowiedzialność: właściciel umowy po stronie firmy, wspierany przez IT, bezpieczeństwo i obsługę prawną.
Dowód wykonania: uzgodniony podział zadań, lista wyłączeń z usługi, aktualne kontakty i wynik sprawdzenia eskalacji. Deklaracja „obsługujemy bezpieczeństwo” nie zastępuje tych ustaleń.
Raport aktualizacji pokazuje dobry wynik, ale obejmuje wyłącznie laptopy. Nie uwzględnia starego panelu testowego dostępnego z internetu, urządzenia sieciowego w oddziale ani aplikacji kupionej przez dział sprzedaży.
Niepełna ewidencja może zniekształcić obraz bezpieczeństwa. Organizacja ocenia stan znanych systemów, nie wiedząc, ile ważnych zasobów pozostaje poza aktualizacjami, kontrolą dostępu lub monitoringiem. Znaczenie identyfikacji zasobów podkreślają CIS Control 1 oraz przewodnik NIST dla małych firm.
Nie zaczynaj od zakupu dużej platformy. Zestaw informacje z faktur za usługi, paneli administracyjnych, list urządzeń i rozmów z właścicielami procesów. Dodaj aplikacje chmurowe, domeny, urządzenia sieciowe, dostęp zdalny oraz istotne integracje.
Dla każdego ważnego zasobu zapisz właściciela, cel użycia, dane, zależność biznesową i sposób utrzymania bezpieczeństwa. Sprawdź, kto aktualizuje oprogramowanie i czy producent nadal je wspiera. Związek ewidencji oprogramowania z zarządzaniem podatnościami opisuje CIS Control 2.
Nie wykonuj agresywnego skanowania systemów produkcyjnych, OT ani środowisk dostawcy bez uzgodnionego zakresu i zgody. Szybki przegląd nie powinien sam spowodować zakłócenia działalności.
Odpowiedzialność: IT wspólnie z właścicielami procesów i osobami zamawiającymi usługi.
Dowód wykonania: uzgodniony rejestr zasobów, lista nowo wykrytych luk oraz potwierdzenie usunięcia zbędnej ekspozycji lub objęcia systemu właściwym utrzymaniem. Raport powinien pokazywać również ograniczenia zakresu przeglądu.
Dostawca informuje, że kopie wykonują się poprawnie. Firma zakłada więc, że odzyska działalność po incydencie. Nie sprawdzono jednak, czy backup obejmuje dane z aplikacji chmurowej, jak uzyskać do niego dostęp po przejęciu konta administratora i czy odtworzone dane będą użyteczne.
W usługach chmurowych kosz, historia wersji i synchronizacja mogą pomagać w odzyskiwaniu informacji, ale ich zakres oraz odporność na usunięcie trzeba zweryfikować. NCSC zaleca sprawdzenie odzyskiwania danych krytycznych i zachowanie niezależnej kopii, zamiast polegania wyłącznie na podstawowych mechanizmach usługi.
Wybierz jeden proces, którego niedostępność szybko dotknie firmę, na przykład obsługę zamówień. Ustal, jakie dane, aplikacje, konfiguracje i uprawnienia są potrzebne do jego wznowienia.
Określ oczekiwany czas przywrócenia oraz dopuszczalną utratę danych. Następnie przeprowadź uzgodniony test w bezpiecznym środowisku. Sprawdź nie tylko obecność pliku, ale możliwość wykonania potrzebnej czynności biznesowej.
Zweryfikuj także, czy przejęcie zwykłego konta administracyjnego umożliwi zniszczenie kopii. Dobór rozwiązania powinien wynikać z tego scenariusza i wymagań odtwarzania, nie z założenia, że każda firma musi kupić ten sam produkt.
Odpowiedzialność: IT lub dostawca wykonuje odtworzenie, a właściciel procesu potwierdza przydatność wyniku.
Dowód wykonania: protokół określający zakres, punkt przywrócenia, rzeczywisty czas, ograniczenia i wynik testu biznesowego. Niepowodzenie testu powinno prowadzić do konkretnego działania naprawczego.
Narzędzie bezpieczeństwa wysyła ostrzeżenie o podejrzanym logowaniu. Wiadomość trafia do skrzynki obsługiwanej w dni robocze. Nie wiadomo, kto ma podjąć decyzję poza godzinami pracy ani czy dostawca może samodzielnie zablokować konto.
Wykrycie zdarzenia i skuteczna reakcja to dwie różne zdolności. Planowanie ról, kontaktów i działań po incydencie jest również podstawą poradnika reagowania i odtwarzania NCSC dla mniejszych organizacji.
Wskaż osobę przyjmującą zgłoszenie, zastępstwo i zakres decyzji technicznych. Ustal, co wymaga natychmiastowej eskalacji, jak działa obsługa poza standardowymi godzinami oraz jaki kanał komunikacji pozostaje dostępny przy awarii poczty.
Przeprowadź krótki, uzgodniony test. Niech sprawdzi drogę od zgłoszenia przez decyzję do działania, a nie tylko znajomość dokumentu. Pracownik powinien wiedzieć, gdzie zgłosić podejrzaną wiadomość lub własny błąd, bez oczekiwania na pewność, że doszło do ataku.
Osobno sprawdź obowiązki przekazywania informacji na zewnątrz. Wymagania KSC, RODO i umów mogą mieć różne przesłanki, odbiorców i terminy. Przygotowanie do właściwego CSIRT i S46 nie powinno ograniczać się do zapisania adresu strony.
Odpowiedzialność: koordynator incydentów, osoby uprawnione do działań technicznych i wyznaczony przedstawiciel kierownictwa.
Dowód wykonania: oś czasu ćwiczenia, potwierdzenie kontaktu, zapis decyzji i lista poprawek. Ćwiczenie oznacz jako ćwiczenie i nie wysyłaj fikcyjnych incydentów do produkcyjnego kanału zgłoszeń bez uzgodnienia z jego operatorem.
Opisane obszary odpowiadają zagadnieniom objętym art. 21 NIS2: kontroli dostępu, bezpieczeństwu łańcucha dostaw, zarządzaniu zasobami i podatnościami, ciągłości działania oraz obsłudze incydentów. Dyrektywa wymaga również oceny skuteczności przyjętych środków. Podstawę stanowi dyrektywa (UE) 2022/2555.
Nie jest to jednak pełna lista obowiązków. Program KSC musi uwzględnić właściwy zakres SZBI, ocenę ryzyka, kierownictwo, szkolenia, wymagania dotyczące personelu, raportowania i ewentualnych audytów. Zlecenie części prac dostawcy nie usuwa ustawowej odpowiedzialności kierownictwa.
Szybkie działania mają przyspieszyć ten program, a nie zastąpić go pięciopunktową deklaracją.
Poniższy plan zakłada dostęp do informacji o środowisku oraz udział osoby po stronie biznesu, IT i najważniejszego dostawcy. Czas prac zależy od skali firmy i wykrytych braków. Aktywne zagrożenia wymagają reakcji od razu, bez czekania na przewidziany etap.
Potwierdź podleganie KSC oraz terminy właściwe dla firmy. Jeżeli dotyczy Cię samorejestracja do 3 października 2026 r., nadaj jej pierwszeństwo. Wyznacz koordynatora programu i osobę zatwierdzającą decyzje biznesowe.
Wybierz najważniejsze procesy oraz systemy do pierwszego przeglądu. Nie utożsamiaj ograniczonego zakresu tego etapu z ostatecznym zakresem obowiązków.
Porównaj konta z listą osób uprawnionych, sprawdź integracje i zweryfikuj wymuszanie MFA. Uzupełnij ewidencję o aplikacje, usługi i urządzenia pominięte w dotychczasowych raportach.
Każde odkrycie zapisz jako konkretne zadanie: czego dotyczy, kto je wykona, do kiedy i jak potwierdzisz wynik.
Uzgodnij z najważniejszym dostawcą IT zakres zadań i wyłączenia z usługi. Przeprowadź test odtworzenia wybranego procesu. Sprawdź, czy uzyskany rezultat jest zgodny z potrzebą biznesową.
Zmiany wymagające negocjacji umowy, wymiany systemu lub większego wdrożenia umieść w dalszym planie. Samo wpisanie terminu naprawy nie oznacza usunięcia ryzyka.
Przeprowadź ćwiczenie incydentowe i ponownie sprawdź najważniejsze poprawki. Przygotuj raport rozdzielający wykonane działania, nadal otwarte braki i obszary jeszcze niezweryfikowane.
Zatwierdź dalszy harmonogram, budżet i właścicieli. Plan kolejnych miesięcy powinien obejmować całość mających zastosowanie obowiązków, nie tylko te pięć scenariuszy.
Poniższy przykład pokazuje, jak zastąpić ogólne zadanie „poprawić dostęp” zapisem, który można odebrać i zweryfikować.
Ryzyko: konto byłego wykonawcy nadal umożliwia dostęp do systemu obsługi klientów.
Działanie: ustalić wszystkie powiązane ścieżki dostępu, odebrać zbędne uprawnienia i unieważnić właściwe sesje oraz poświadczenia.
Właściciel: administrator systemu, przy akceptacji właściciela biznesowego.
Termin: wyznaczony zgodnie z oceną pilności, z natychmiastową reakcją w przypadku podejrzenia nadużycia.
Kryterium odbioru: kontrolowane sprawdzenie potwierdza brak nieuprawnionego dostępu w uzgodnionym zakresie.
Dowód: zapis zmiany, wynik weryfikacji i wskazanie sprawdzonych aplikacji. Bez haseł i wartości sekretów.
Zarząd powinien otrzymać informację o najpilniejszych ryzykach, wykonanych działaniach, wynikach testów i decyzjach potrzebnych do dalszych prac. Nie wystarczy liczba przygotowanych dokumentów.
Warto rozróżniać trzy stany: wdrożone i sprawdzone, wdrożone, ale jeszcze niesprawdzone oraz niewdrożone lub nieznane. Pozwala to uniknąć sytuacji, w której zamówiona usługa zostaje uznana za działające zabezpieczenie.
Nie wyliczaj „procentu zgodności z NIS2” na podstawie pięciu punktów tego artykułu. Tak ograniczona lista nie obejmuje wszystkich obowiązków ani całego środowiska firmy.
Najpierw sprawdź możliwości już posiadanych usług: egzekwowanie dostępu, raporty administratorów, rejestrowanie zdarzeń, kopie i eksport danych. Dopiero wtedy oceń, czego rzeczywiście brakuje.
Rekomendujemy wspólny rejestr działań dla IT, bezpieczeństwa i dostawców oraz krótkie przeglądy decyzji. Jedna poprawka może wspierać kilka wymagań, ale powinna mieć jasno opisany zakres. Uporządkowanie uprawnień do jednej aplikacji nie oznacza uporządkowania wszystkich dostępów w firmie.
Oszczędzaj na dublowaniu pracy, nie na weryfikacji efektu. Priorytetyzacja oznacza świadomą kolejność działań, a nie trwałe pominięcie obowiązków.
W kategorii Cyberbezpieczeństwo dla MŚP znajdziesz również przewodnik o podleganiu NIS2 oraz artykuł o pięciu podstawowych działaniach bezpieczeństwa. Ten wpis rozwija kolejny etap: sprawdzenie luk pozostających mimo wdrożonych podstaw.
Przegląd kont i odzyskiwania danych warto uzupełnić materiałami o tożsamości, dostępie i bezpieczeństwie chmury. Przy testowaniu reakcji przydadzą się treści dotyczące incydentów, ransomware i ciągłości działania.
Program zgodności NIS2 CCyber obejmuje ocenę gotowości i plan działań. Punktem wyjścia może być ustalenie zakresu obowiązków, przegląd najważniejszych luk oraz uporządkowanie odpowiedzialności za ich usunięcie.
Sprawdź, co rzeczywiście blokuje przygotowanie Twojej firmy do KSC. Rozmowę o zakresie wsparcia warto rozpocząć od listy usług krytycznych, obecnych dostawców i terminów, które obowiązują organizację. Celem powinien być plan oparty na stanie faktycznym, a nie zakup uniwersalnego pakietu dokumentów.
Nie ma uniwersalnej odpowiedzi. Firma z dojrzałymi procesami może potrzebować ograniczonych uzupełnień, a organizacja bez podstaw znacznie szerszego programu. Plan z tego artykułu służy pierwszemu etapowi i nie jest gwarancją zgodności.
Nie. Status trzeba ustalić na podstawie kryteriów prawnych. Osobną sprawą są wymagania umowne klienta, które mogą zobowiązywać dostawcę do określonych zabezpieczeń i przedstawiania dowodów.
Może korzystać z pomocy dostawców, ale powinna wyznaczyć wewnętrzną osobę koordynującą oraz właścicieli decyzji biznesowych. Trzeba ustalić, kto ma dostęp do konfiguracji, kto wykonuje zmiany i kto weryfikuje rezultat.
NIS2 nie ustanawia ogólnego obowiązku posiadania własnego centrum operacji bezpieczeństwa dla każdego MŚP. Wymaga odpowiednich zdolności i środków, których zakres zależy od właściwych przepisów oraz ryzyka. Monitoring bez ustalonej reakcji nie rozwiązuje jednak problemu.
Określ wpływ, właściciela, termin, ewentualne środki tymczasowe i sposób potwierdzenia naprawy. Sprawdź zgodność harmonogramu z terminami ustawowymi. Akceptacja ryzyka przez firmę nie uchyla obowiązku prawnego.
Szybsze przygotowanie do NIS2 nie polega na pomijaniu wymagań. Polega na usunięciu niejasności: kto ma dostęp, jakie systemy istnieją, za co odpowiada dostawca, co można odtworzyć i kto zareaguje na incydent.
Najbardziej użyteczne szybkie działanie to takie, które kończy się sprawdzonym wynikiem. Odebranym dostępem, uzgodnioną odpowiedzialnością, uzupełnionym zakresem ochrony, działającym odtworzeniem albo przetestowaną eskalacją. Na tych rezultatach można budować dalsze wdrożenie SZBI i pozostałych obowiązków KSC.
Piszemy o regulacjach takich jak NIS2, DORA, CRA i ISO 27001, o bezpieczeństwie MŚP i infrastruktury krytycznej, a także o cyberhigienie, cyberzagrożeniach i budowaniu świadomości bezpieczeństwa w organizacji.
Każdy artykuł to praktyczna wiedza - bez żargonu i z konkretnymi wskazówkami do wdrożenia, które pomagają firmom skutecznie chronić dane, ludzi i ciągłość działania.